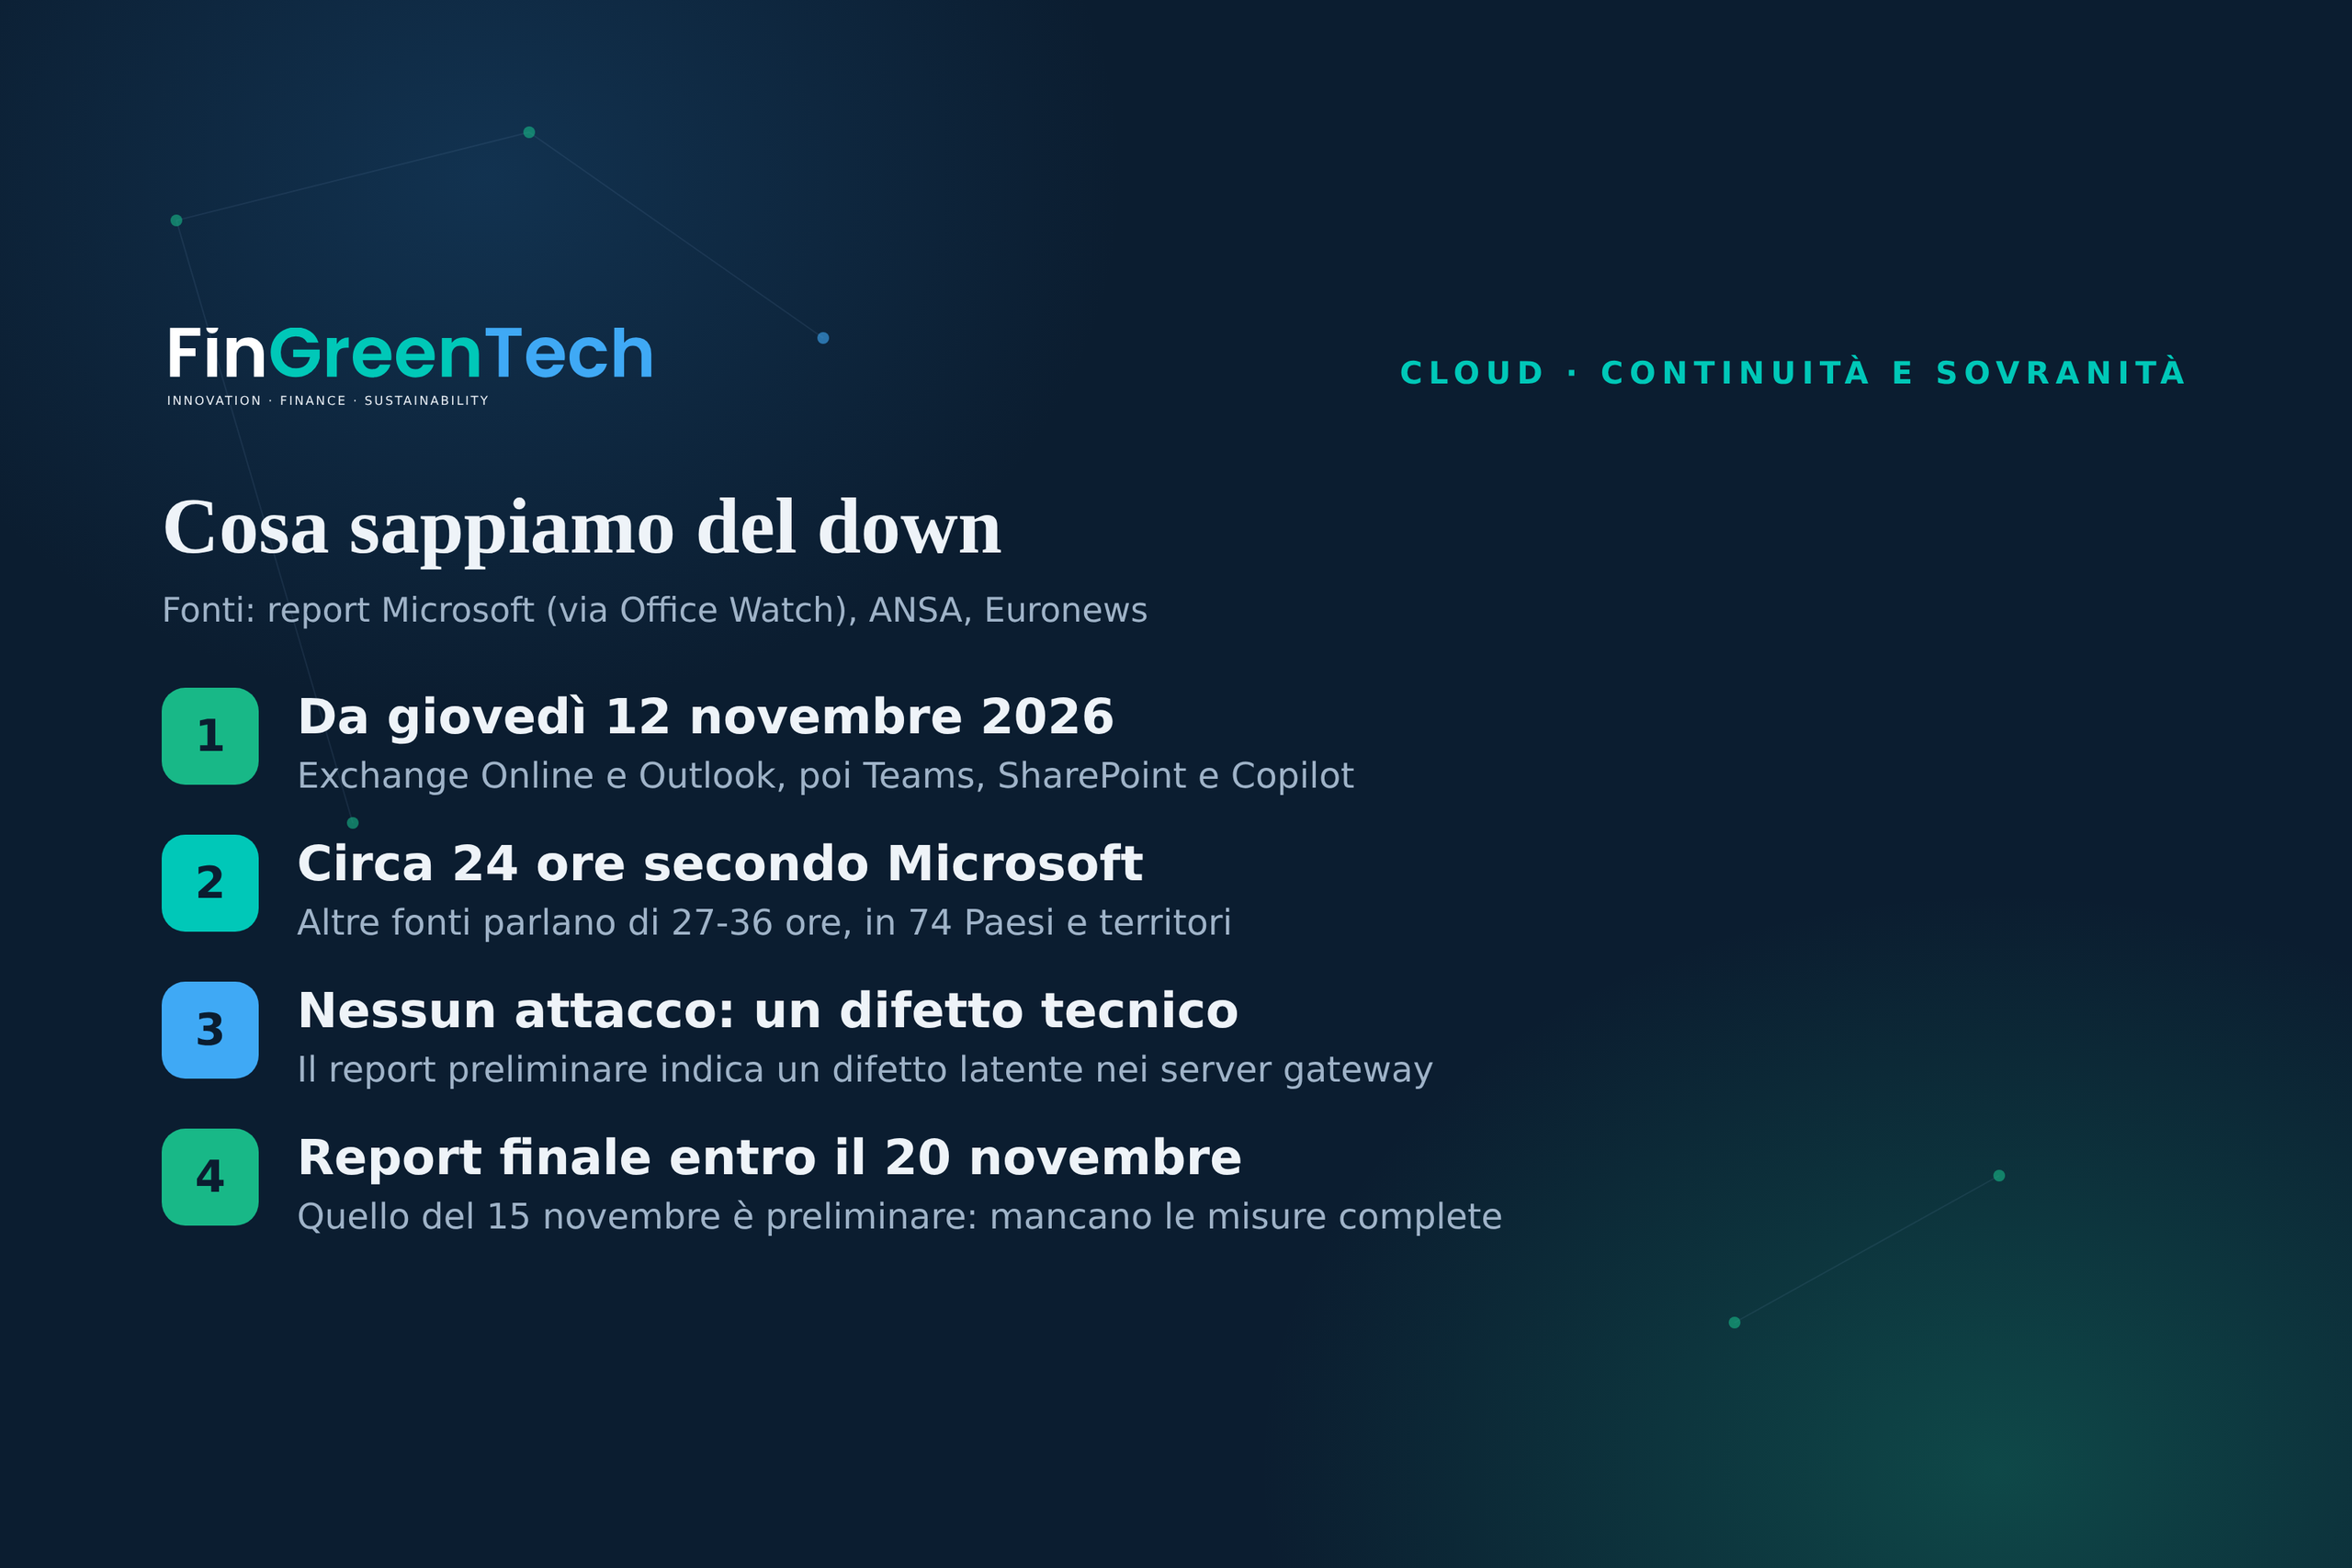
Giovedì 12 novembre 2026, nel tardo pomeriggio ora italiana, Outlook, Teams e Copilot hanno smesso di funzionare per milioni di utenti. I problemi sono andati avanti per circa un giorno (le fonti riportano durate tra 24 e 36 ore), con ripercussioni segnalate in 74 Paesi e territori. Microsoft ha dichiarato di non avere indicazioni di un attacco informatico e ha parlato di un guasto tecnico. Per molte aziende, però, la domanda che conta non è «di chi è la colpa?», ma «quanto ci costa restare fermi, e che cosa facciamo se succede di nuovo, magari più a lungo?»
Una premessa di trasparenza. FinGreenTech è partner ufficiale Microsoft e riconosce il ruolo che l’azienda ha avuto, e ha ancora, nella storia dell’informatica e nel lavoro di milioni di imprese. Questo non è un articolo contro Microsoft: i disservizi capitano a ogni grande fornitore, e anche a chi gestisce l’infrastruttura in proprio. Il tema è un altro, e riguarda la nostra parte dell’Atlantico: la sovranità digitale europea e la capacità di un’azienda di continuare a lavorare quando un servizio da cui dipende si ferma. Dichiariamo anche un interesse: offriamo servizi cloud e infrastruttura in Italia, quindi leggi le nostre conclusioni sapendolo.
1. Che cosa è successo, in base alle fonti che abbiamo letto
Mettiamo in fila solo ciò che è confermato da più fonti e da Microsoft stessa, distinguendolo dalle ipotesi.
- Inizio e durata. Secondo il report preliminare di Microsoft del 15 novembre (come lo riportano Office Watch e Wccftech), l’impatto è iniziato alle 16:20 UTC di giovedì 12 novembre (le 17:20 in Italia) ed è terminato alle 16:10 UTC di venerdì 13 (le 17:10), per circa 23 ore e 50 minuti; la webmail era tornata normale a livello globale alle 14:17 UTC (le 15:17 in Italia). Le cifre della stampa non coincidono: ANSA parlava di quasi 24 ore; The Register, nella serata di venerdì 13, di oltre 27 ore, con ripristino ancora in corso; Punto Informatico di un problema risolto definitivamente sabato 14 mattina, dopo circa 36 ore complessive. Per fare il conto di un fermo conta quindi anche come se ne misura la fine, per tutti gli utenti o per i primi ripristini.
- Servizi coinvolti. Soprattutto Exchange Online e Outlook, poi Teams, SharePoint, Copilot e Defender XDR, con segnalazioni anche su altri servizi. Microsoft ricorda che Microsoft 365 è usato da oltre 430 milioni di persone.
- Effetti a catena. Secondo la stampa sono stati colpiti uffici pubblici, università, sanità e compagnie aeree: ANSA cita Palazzo Chigi e numerosi atenei italiani, Euronews studi medici britannici che hanno chiesto ai pazienti di telefonare.
- Causa dichiarata durante il guasto. Il vicepresidente Charles Lamanna ha detto che Microsoft non ha indicazioni di un attacco o di attività malevole. Ha spiegato che molti server sono risultati «improvvisamente non disponibili» dopo aver fallito controlli automatici di stato e che il carico si è spostato sui server rimasti, che a loro volta sono andati in sovraccarico, mentre il traffico non era aumentato. In un aggiornamento successivo ha collegato l’incidente a una criticità emersa durante un precedente intervento di potenziamento della capacità di rete, venuta a galla dopo una recente modifica alla rete, dichiarando di aver risolto il problema alla radice e di aver ripristinato i servizi per gradi, verificando la stabilità a ogni passaggio.
- Il report preliminare. Il 15 novembre Microsoft ha pubblicato per gli amministratori un Preliminary Post Incident Report (ID EX1550543). Il documento originale è visibile agli amministratori nel centro di amministrazione e non ha un indirizzo pubblico ufficiale: ne abbiamo letto una copia in PDF pubblicata da Next.ink e la riproduzione integrale di Office Watch, che coincidono tra loro, ma non possiamo verificare che il PDF sia identico all’originale. Il contenuto che riportiamo coincide con quanto riferito da Office Watch e Wccftech il 16 novembre. Secondo queste fonti la causa è la somma di tre elementi: un difetto latente in una correzione di Windows distribuita da luglio 2026 sui server «gateway» (la porta d’ingresso) di Microsoft 365, che sotto carico porta i server a esaurire processore e memoria; lo spostamento automatico, circa 15 ore prima, del traffico di Teams sullo stesso gateway usato da Exchange Online; e circa il 14% della capacità già fuori servizio per un problema non collegato, il giorno precedente. Il reindirizzamento automatico del traffico verso i server rimasti ha amplificato il guasto, fino a portare oltre l’80% dei server del gateway a non rispondere, in meno di due ore. Il rollback ordinario non era utilizzabile perché la modifica risaliva a mesi prima. Microsoft ha ripristinato la versione precedente del codice che gestisce le connessioni. Wccftech precisa che il difetto riguarda l’infrastruttura gateway e non Windows in generale.
- Che cosa non sappiamo. Il report del 15 novembre è preliminare: Microsoft indica che il report finale, con l’elenco completo delle misure correttive, arriverà entro il 20 novembre. Non abbiamo potuto verificare il documento originale (ne abbiamo lette solo copie di terzi) e non è stato pubblicato il numero di utenti colpiti: «oltre 430 milioni» è la base di utenti di Microsoft 365, non il numero di quelli colpiti. Questo articolo andrà aggiornato quando uscirà il report finale.
Due note utili. Primo: per ridurre il rischio di perdere messaggi, Microsoft ha esteso a 48 ore la finestra di ritentativo della posta. Secondo: come sempre durante un down, sono comparse email di phishing che invitavano a «ripristinare la casella». Euronews, citando le informazioni disponibili, descrive l’episodio come un problema di accesso e non di furto di dati. Nessuno dei due punti riduce il danno operativo: per ore, molte aziende non hanno potuto scrivere, fissare riunioni o recuperare i contatti.
Una nota contrattuale. Secondo la documentazione di formazione di Microsoft, i crediti di servizio previsti dagli SLA sono uno sconto sui canoni del servizio non rispettato, non un rimborso in denaro, e non scattano da soli: li richiede il cliente, tramite l’amministratore, con una segnalazione a Microsoft (chi acquista tramite un partner si rivolge al partner). Le soglie e le percentuali valide per Exchange Online vanno verificate sul testo dell’SLA e sul proprio contratto, che noi non abbiamo analizzato. Come in ogni caso simile, il credito non copre i costi di un fermo: per quelli serve il conto descritto più avanti.
2. Il problema non è il cloud: è la concentrazione
Il titolo dell’analisi di Cyber Security 360 sintetizza bene la questione: il vero problema non è il cloud, ma chi ha deciso di dipenderne. Il sommario parla di rischio di concentrazione tecnologica: scelte IT corrette una per una possono, sommate, creare una dipendenza critica per il business. Posta, calendario, riunioni, documenti, identità e ora anche assistente AI stanno spesso sotto lo stesso fornitore e la stessa infrastruttura. Se si ferma uno strato, si ferma il lavoro di tutti.
Gli esperti citati dalla stampa vanno nella stessa direzione. Un analista dell’Imperial College ha osservato che l’episodio mostra ancora una volta il rovescio della medaglia di dipendere così tanto da poche grandi aziende tecnologiche statunitensi. Un altro commentatore ha ricordato che, in teoria, la buona pratica sarebbe avere un secondo servizio, ma che nella realtà quasi nessuna azienda riesce a funzionare senza strumenti come quelli Microsoft. Hanno ragione entrambi: sostituire tutto è irrealistico, non preparare nulla è rischioso.
Va distinto poi il rischio di disponibilità (il servizio si ferma per un guasto) da quello di giurisdizione (il servizio è soggetto a leggi e decisioni di un altro Paese). Sono cose diverse, ma si sommano. Nel giugno 2025, davanti a una commissione del Senato francese, un dirigente di Microsoft France ha risposto che non poteva garantire che i dati dei cittadini francesi non venissero trasmessi alle autorità statunitensi senza il consenso del governo francese, aggiungendo che finora non era mai accaduto; Microsoft ha dichiarato che contesterebbe le richieste infondate. Nell’ottobre 2025 la Corte penale internazionale ha confermato il passaggio da Microsoft Office a openDesk, la suite open source tedesca, dopo le sanzioni statunitensi a suoi funzionari: secondo la stampa il procuratore capo avrebbe perso l’accesso alla posta, ma il presidente di Microsoft ha smentito di aver interrotto i servizi. Citiamo questi casi non per dare ragione a una parte, ma perché mostrano scenari che un’azienda europea può voler mettere nel proprio piano di rischio. Anche Red Hot Cyber, il 13 novembre, ha osservato che un data center in Europa non basta a rendere sovrano un servizio se la tecnologia che lo fa funzionare è controllata da un fornitore extra-UE. È l’opinione dell’autrice, ma coincide con la distinzione che facciamo in questo articolo. Ne abbiamo parlato anche in Sovranità del dato: i server in Italia non bastano.
C’è poi un terzo aspetto, meno visibile: le competenze. Un’analisi pubblicata da Agenda Digitale il 29 settembre ricorda che la sovranità non è solo una questione di contratti e licenze: distingue la possibilità di cambiare fornitore dalla capacità di farlo, che dipende dalle persone e dalle competenze interne. Per misurarla propone di chiedersi, ad esempio, quanto tempo servirebbe per sostituire un fornitore di funzioni essenziali.
3. L’Europa si sta muovendo: dalle dichiarazioni ai fatti
Il 3 giugno 2026 la Commissione europea ha adottato un pacchetto sulla sovranità tecnologica che comprende due proposte legislative (un Chips Act 2.0 e un Cloud and AI Development Act), una strategia europea per l’open source e una comunicazione sulla sovranità tecnologica. La Commissione ricorda, citando una stima del 2022, che l’Unione dipende da Paesi terzi per oltre l’80% dei principali prodotti, servizi, infrastrutture e proprietà intellettuale digitali.
Anche gli Stati stanno passando ai fatti. Secondo Agenda Digitale (25 maggio 2026), la Commissione ha applicato il suo Cloud Sovereignty Framework, introdotto a ottobre 2025, a una gara da 180 milioni di euro per servizi cloud sovrani, aggiudicata ad aprile 2026 a quattro fornitori europei, mentre Francia e Germania traducono gli impegni in migrazioni e formati aperti. Per dare la scala della dipendenza, lo stesso articolo riporta che il governo federale tedesco paga a Microsoft quasi mezzo miliardo di euro l’anno di sole licenze. Quanto all’Italia, l’analisi osserva che abbiamo una base solida, con la Strategia Cloud Italia del 2021 e la qualificazione ACN dei servizi cloud che premia anche autonomia giuridica e operativa, ma che manca ancora un piano nazionale di sostituzione del software statunitense paragonabile a quelli di Parigi e Berlino. È una valutazione dell’autore, che ci sembra utile conoscere.
Due avvertenze, sempre dalla stessa analisi. La prima: la concentrazione non riguarda solo Microsoft, perché viene ricordato anche il blackout globale di Amazon Web Services dell’ottobre 2025, attribuito al malfunzionamento di un singolo data center. La seconda: il rischio di «sovereignty washing». Localizzare i dati e controllare le chiavi di cifratura riduce molti rischi di governance, ma non elimina la soggezione del fornitore alle norme extraterritoriali, come osserva Cristina Caffarra dell’iniziativa EuroStack. Per questo diversi operatori europei sostengono un approccio a strati: i dati più sensibili restano in Europa sotto pieno controllo locale, e ai grandi fornitori si affidano le componenti meno sensibili. È la lettura più realistica di questa vicenda: non un «tutto o niente», ma una scelta su dove tenere che cosa.
Un quadro sul mercato e sulle imprese italiane arriva dagli Osservatori Digital Innovation del Politecnico di Milano, che il 17 novembre hanno presentato la ricerca «Sovranità Digitale: tra utopia e necessità». Secondo i dati presentati, il 92% del fatturato del cloud europeo (IaaS e PaaS) è in mano a provider statunitensi e il 68% ai soli Amazon, Microsoft e Google; nei 13 principali poli europei, il 49% della potenza IT dei data center è concentrato nei dieci maggiori operatori extra-UE, e il 45% degli investimenti previsti in Italia nei prossimi tre anni (25 miliardi di euro) proviene da tre hyperscaler cloud statunitensi. Una survey su 203 CIO e 50 CISO di medio-grandi imprese italiane, che gli stessi Osservatori dichiarano priva di significatività statistica, indica che localizzazione e protezione dei dati e continuità del servizio sono i criteri di sovranità più considerati nella scelta dei fornitori, e che oltre un intervistato su tre ha modificato negli ultimi 12 mesi una decisione di acquisto per questo motivo; tra chi ha dovuto accettare un compromesso, il più citato è il costo maggiore. Per le imprese la ricerca suggerisce di mappare i fornitori critici, classificare i carichi di lavoro, preparare un piano di uscita e partire dove le alternative sono mature, come produttività e collaborazione. Una precisazione: abbiamo letto solo le slide della presentazione, non il rapporto completo, e non abbiamo verificato le fonti su cui si basano i dati.
4. Quanto costa fermarsi 24 ore, una settimana o di più?
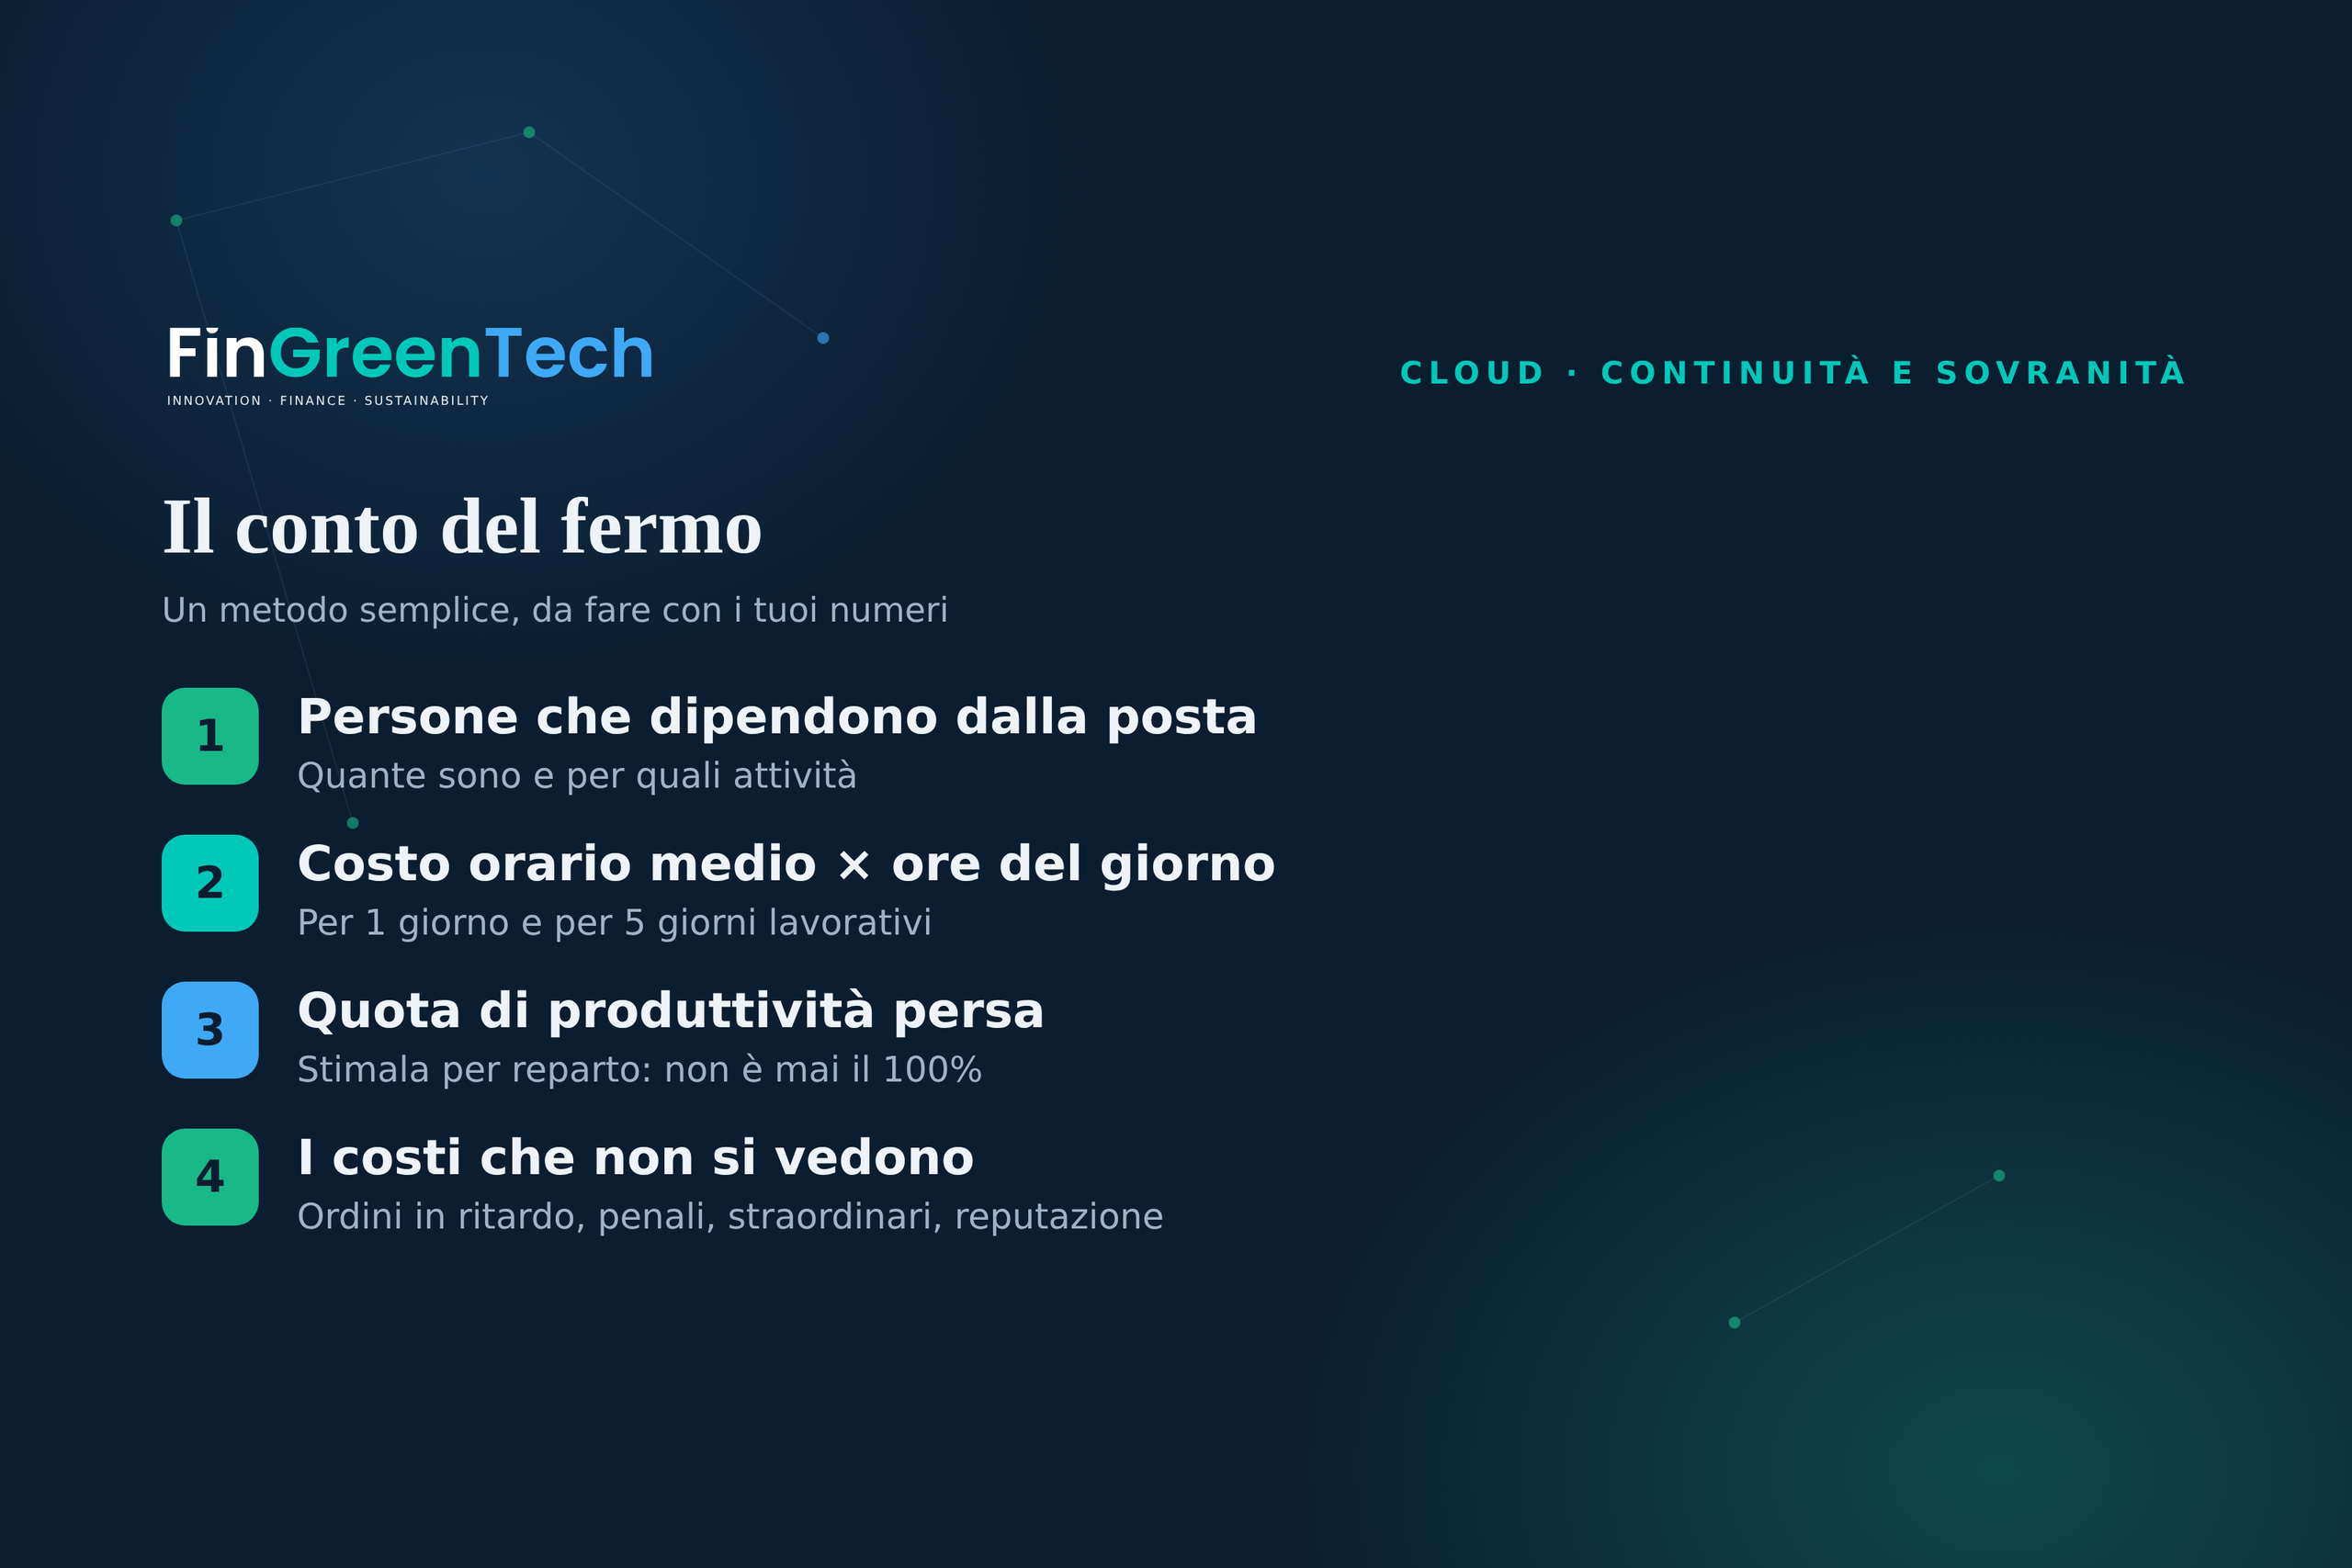
È la domanda a cui poche aziende sanno rispondere. Un modo semplice per cominciare è stimare il costo di un giorno lavorativo senza posta e strumenti collegati:
costo giornaliero = persone che dipendono dalla posta × costo orario medio × ore del giorno × quota di produttività persa, più i costi che non passano dal costo del lavoro: ordini o pratiche in ritardo, penali, mancati ricavi, straordinari per recuperare, costi di comunicazione alternativa e danno reputazionale.
Ogni azienda ha numeri diversi, quindi conta il metodo più della cifra. Fai il conto per un giorno e per cinque giorni lavorativi, includendo anche le voci meno visibili, e chiediti quanto ti aspetteresti di perdere nel caso peggiore. È da lì che si decide quanta continuità serve: la domanda non è «come sostituisco tutto?», ma «quanto vale per me restare operativo?»
Il confronto con una soluzione di riserva va fatto con la stessa logica, tenendo conto non solo delle licenze ma anche di infrastruttura, migrazione e assistenza. Un fermo di 24 ore è un incidente; di una settimana è un evento che entra nel bilancio, e il piano B va dimensionato di conseguenza.
5. La posta aziendale può essere gestita in modo alternativo?
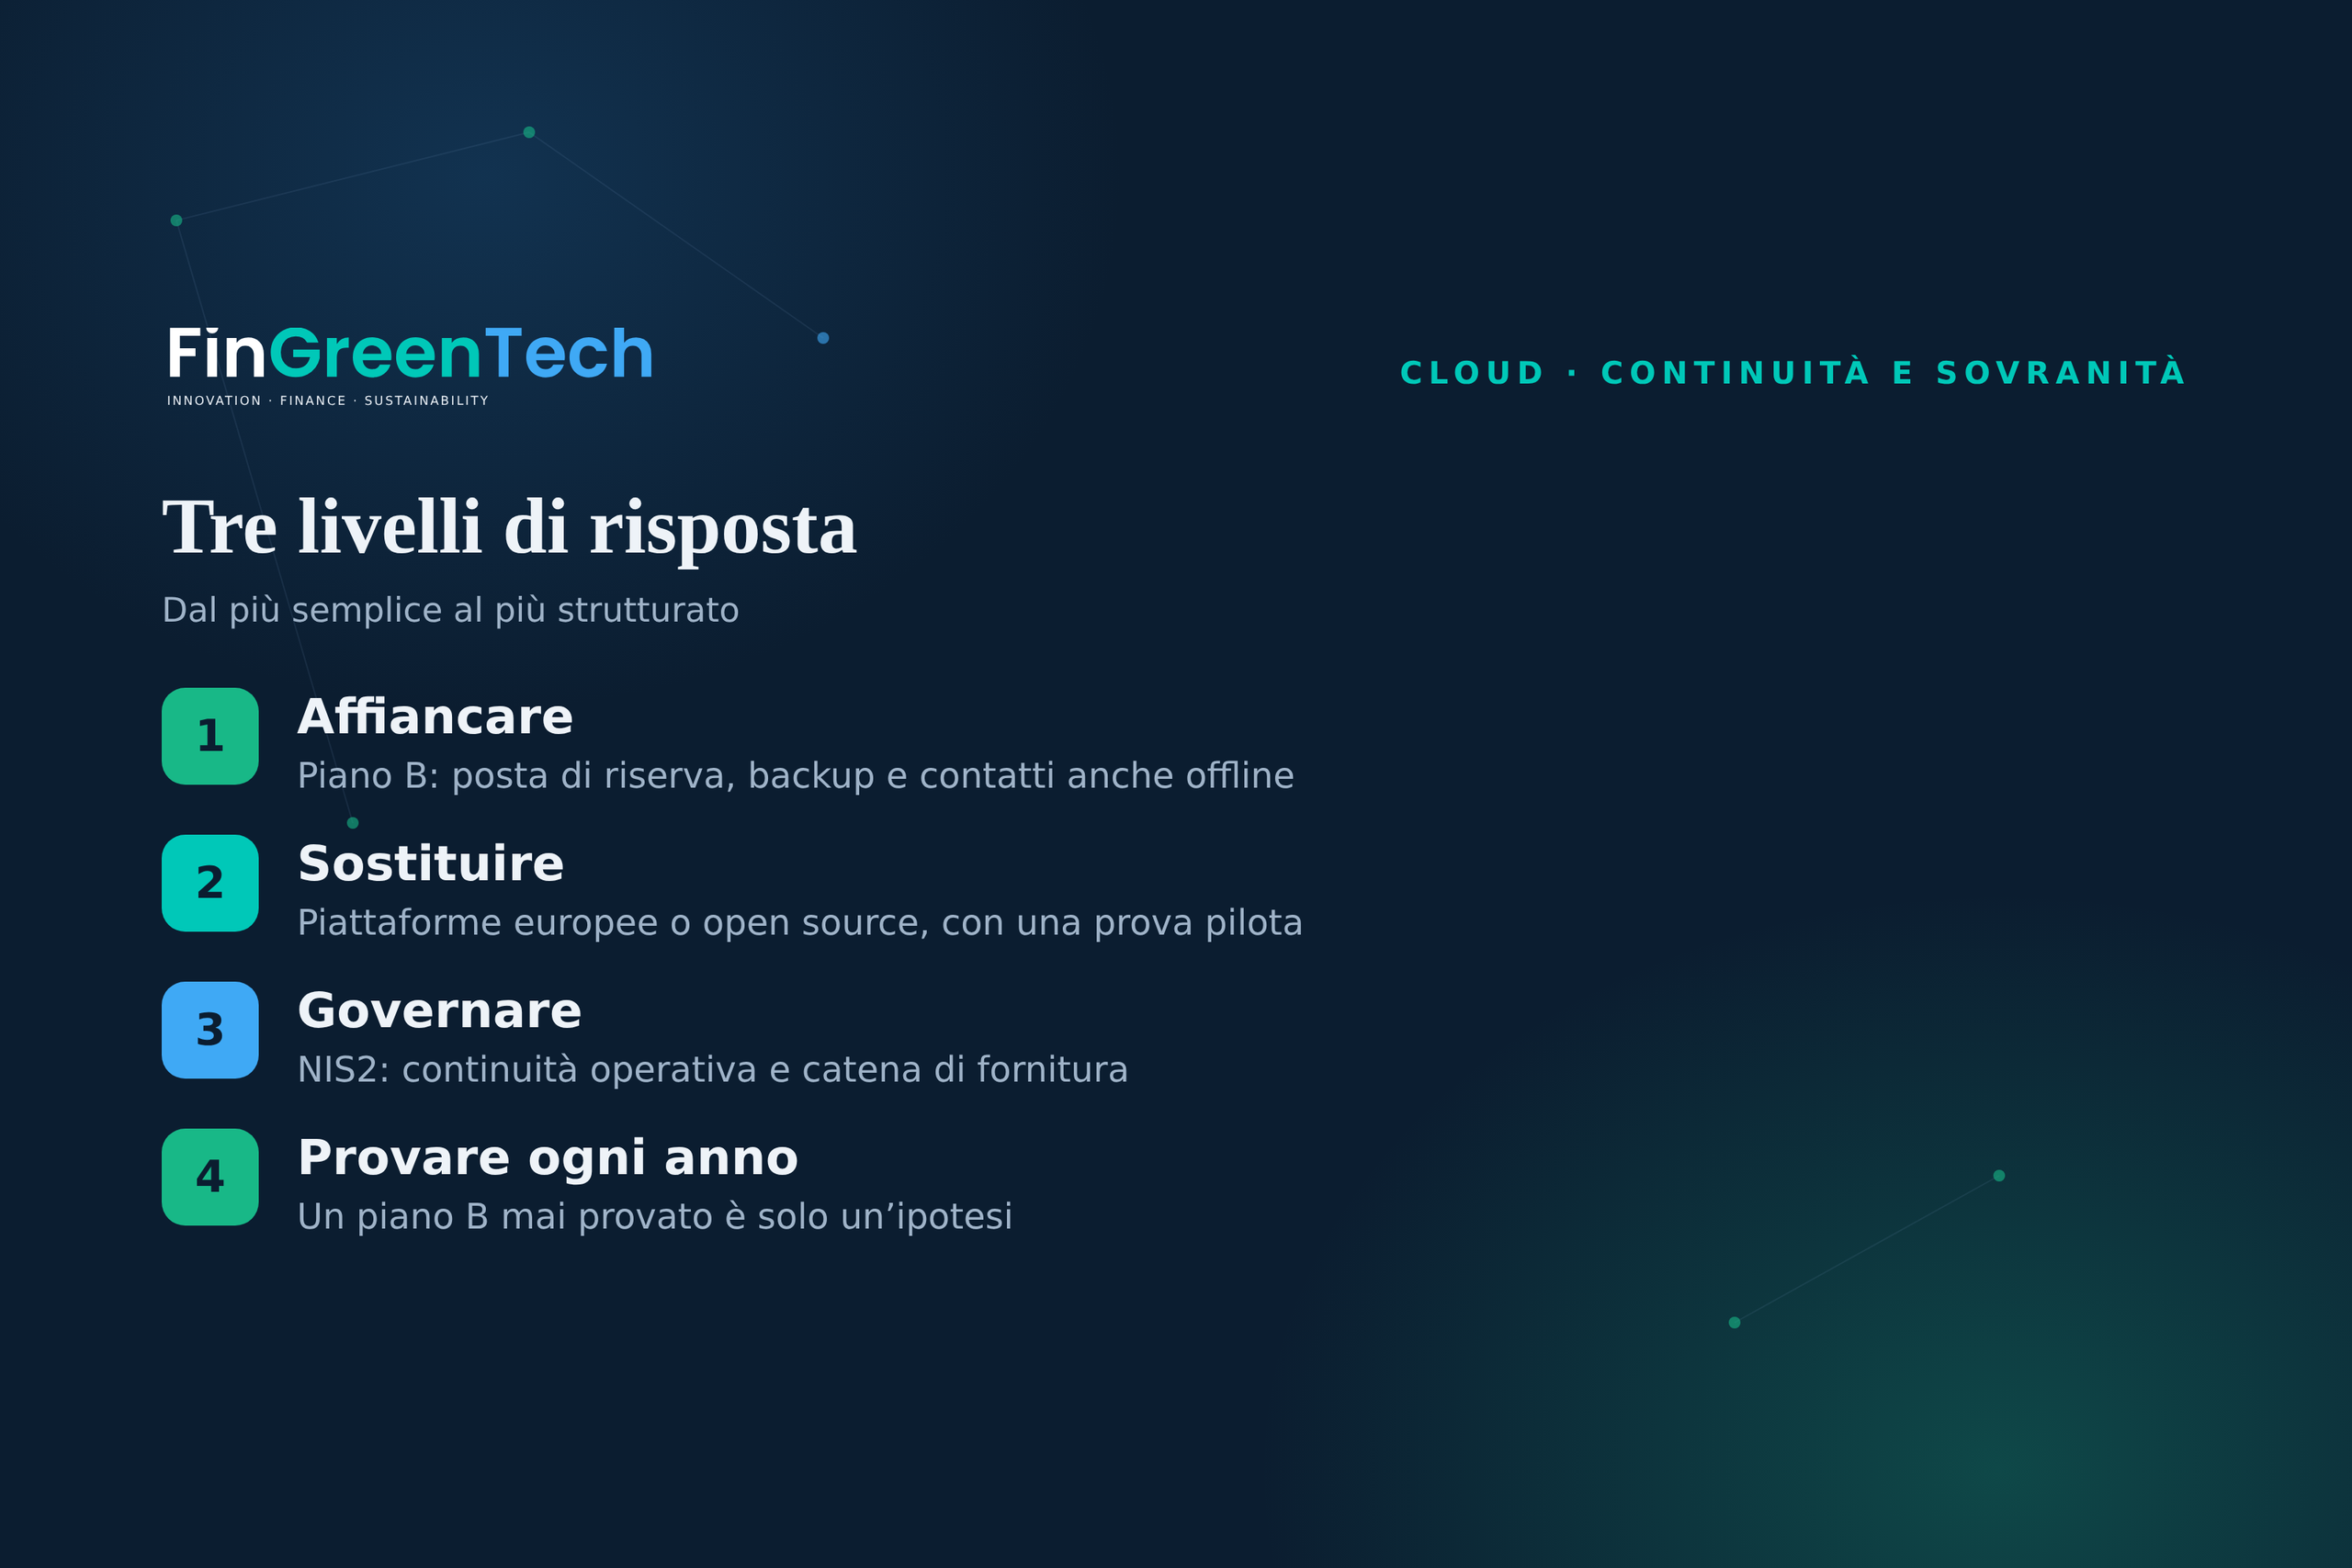
Sì, in due modi: affiancare o sostituire. Di solito si comincia dal primo.
Affiancare: un piano B per la continuità. Senza cambiare fornitore principale si prevedono un servizio di riserva per la posta di emergenza, un backup di posta e contatti fuori dall’infrastruttura del fornitore, una lista di contatti chiave anche offline e un canale interno alternativo. È la strada più rapida e meno invasiva e copre la maggior parte dei casi, cioè guasti di ore o di un giorno.
Sostituire: una piattaforma europea o open source. Alcune alternative, in sintesi:
| Soluzione | Origine | Cosa sostituisce | Note |
|---|---|---|---|
| grommunio | Austria | Exchange: posta, calendari, contatti | Open source; Outlook funziona con i protocolli nativi; su server o macchina virtuale; assistenza tramite partner |
| Open-Xchange | Germania | Posta e collaborazione | Usato dal Land Schleswig-Holstein insieme a Thunderbird |
| Carbonio (Zextras) | Italia (Milano) | Posta e workspace collaborativo | Edizione Community open source dal 2024; edizioni commerciali tramite partner |
| Nextcloud, openDesk | Germania | File, documenti, riunioni, suite per ufficio | Open source, installabili in proprio o presso un fornitore; openDesk scelto dalla Corte penale internazionale |
| mailbox.org, Infomaniak, Proton, Tuta, Soverin | Germania, Svizzera, Paesi Bassi | Posta per team piccoli | In abbonamento, più semplici ma meno integrate con Microsoft |
Le società citate sono soggetti terzi: FinGreenTech non ha alcun interesse diretto e le nomina per notorietà e diffusione, a titolo di esempio. L’elenco è un orientamento, non una raccomandazione, e per molte soluzioni abbiamo letto solo la documentazione dei produttori: servono una prova pilota, la verifica di compatibilità e l’assistenza disponibile in Italia. Un fornitore europeo non è poi più affidabile per definizione: il vantaggio sta nel controllo, nella giurisdizione e nel non avere un unico punto di rottura. Infine, ospitare la posta su una macchina virtuale in Italia è possibile, ma significa occuparsi di aggiornamenti, backup e reputazione dei server di invio: per questo conviene farsi affiancare da un partner.
6. Che cosa insegna chi ha già cambiato
Il caso più grande è lo Schleswig-Holstein: da ottobre 2025 il Land tedesco ha migrato oltre 40.000 caselle da Exchange a Open-Xchange e Thunderbird. Il suo governo dichiara un risparmio sulle licenze Microsoft di oltre 15 milioni di euro l’anno dal 2026, a fronte di un investimento una tantum di 9 milioni che il ministero stima di recuperare in meno di un anno (cifre ufficiali riportate da Heise, non un audit). Il Financial Times conferma l’ordine di grandezza, ma segnala che parte del risparmio va a fornitori di servizi e che un guasto di configurazione, durato quasi tre settimane, ha lasciato alcuni giudici e agenti senza email. L’esercito austriaco (16.000 postazioni su LibreOffice) e il ministero danese (pilota ridimensionato) non hanno pubblicato cifre. La lezione: migra per fasi, tieni un piano B durante il passaggio e metti in conto i servizi, non solo le licenze.
7. Perché riguarda anche NIS2 e gli obblighi del management
Se la tua organizzazione rientra tra i soggetti NIS2 (puoi ricontrollarlo nel nostro vademecum sulle novità NIS), il decreto legislativo 138/2024 rende la dipendenza da un fornitore una questione di governance. L’articolo 23 prevede che gli organi di amministrazione e direttivi approvino le modalità di attuazione delle misure di gestione del rischio, ne sovrintendano l’applicazione e rispondano delle violazioni. L’articolo 24, comma 2, include tra le misure minime la continuità operativa, con gestione dei backup, ripristino in caso di disastro e gestione delle crisi (lettera c), e la sicurezza della catena di approvvigionamento, compresi i rapporti con i fornitori diretti (lettera d); il comma 3 chiede di tenere conto delle vulnerabilità specifiche di ogni fornitore. Un down di un fornitore essenziale è esattamente lo scenario in cui chi risponde dovrà dimostrare di aver valutato il rischio.
Anche nel settore finanziario il regolamento europeo DORA, applicabile dal 2025, chiede ai soggetti vigilati di gestire il rischio dei fornitori ICT critici, compreso il rischio di concentrazione, e di prevedere strategie di uscita. Per i dettagli sui singoli obblighi rimandiamo al testo del regolamento e al vostro consulente legale.
8. Che cosa fare questa settimana
- Mappa le dipendenze. Posta, calendario, identità e accessi, file, riunioni, backup: per ciascuna, chi è il fornitore e che cosa succede se si ferma.
- Stima il costo del fermo con la formula sopra, per 1 giorno e per 5 giorni, e decidi quanto sei disposto a tollerare.
- Prepara un piano B minimo: contatti di emergenza anche offline, un canale di comunicazione alternativo, un modo per ricevere posta critica e una copia dei dati fuori dalla piattaforma principale.
- Allerta il personale sul phishing durante i disservizi: nessuna email che chiede di «ripristinare la casella» va aperta; si controlla solo la pagina di stato ufficiale del fornitore.
- Valuta un pilota su una piattaforma alternativa per un gruppo ristretto, e scrivi una strategia di uscita, anche se non pensi di usarla.
- Prova il piano almeno una volta l’anno: un piano B mai provato è un’ipotesi.
Vuoi capire quanto ti costerebbe un fermo e quale piano B ha senso per la tua azienda? Prenota una call conoscitiva gratuita con FinGreenTech oppure scrivici a info@fingreentech.com. Valutiamo insieme anche soluzioni che non prevedono il cambio di fornitore.
Fonti: Office Watch, 16/11/2026 e Wccftech, 16/11/2026 (sul Preliminary Post Incident Report di Microsoft del 15/11/2026); copia in PDF del report pubblicata da Next.ink (non verificata come originale Microsoft); Microsoft Learn, SLA e crediti di servizio; ANSA, 13-14/11/2026; Commissione europea, sovranità tecnologica; Agenda Digitale, «Sovranità digitale, l’Italia è la più attendista dell’UE: i fatti», 25/05/2026; Corriere della Sera, 13/11/2026; Euronews, 13/11/2026; The Register, 13/11/2026; TechRadar, live blog; Punto Informatico, 14/11/2026; Cyber Security 360, 14/11/2026; EconomyUp, «Blackout Microsoft, lo stress test che l’AI agentica non ha superato. La lezione? Va pianificata l’assenza», 13/11/2026; Agenda Digitale, «Microsoft 365 bloccato nel mondo: il rischio di dipendere da un solo fornitore», 13/11/2026; Agenda Digitale, «Sovranità digitale, la vera sfida è costruire le competenze», Andrea Laudadio, 29/09/2026; Red Hot Cyber, «E se domani gli USA spegnessero il cloud? Disservizio o staccare la spina è lo stesso», Carolina Vivianti, 13/11/2026; The Register, 25/07/2025; The Register, 31/10/2025; It’s FOSS, 10/10/2025; Heise, Schleswig-Holstein; Compare the Cloud, 19/08/2026; It’s FOSS, 01/10/2025; Irish Times (da Financial Times), 04/04/2026; grommunio, prezzi; Zextras Carbonio; Nextcloud, Euro-Office; decreto legislativo 4 settembre 2024, n. 138, articoli 23 e 24 (Normattiva). Per i dati sull’Italia: Osservatori Digital Innovation, Politecnico di Milano, slide dell’evento «Sovranità Digitale: tra utopia e necessità», 17/11/2026.
Nota sulla trasparenza. Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale e revisionato dal Team di FinGreenTech, che ne è responsabile editoriale.