
Il decreto legislativo 7 ottobre 2026, n. 179, pubblicato nella Gazzetta Ufficiale n. 234 dell’8 ottobre, adegua l’ordinamento italiano al Regolamento (UE) 2024/1689 sull’intelligenza artificiale, l’AI Act. Entra in vigore il 23 ottobre 2026. Ha 54 articoli in cinque capi: disposizioni generali, poteri delle autorità nazionali, IA in formazione, professioni, lavoro, sanità e PA, tutela di informazioni aziendali, dati e algoritmi, disposizioni finali.
Per le imprese il punto non è solo capire cosa vieta il decreto, ma sapere chi controlla, con quali poteri e con quali sanzioni. Ecco i passaggi che contano.
1. Chi controlla cosa
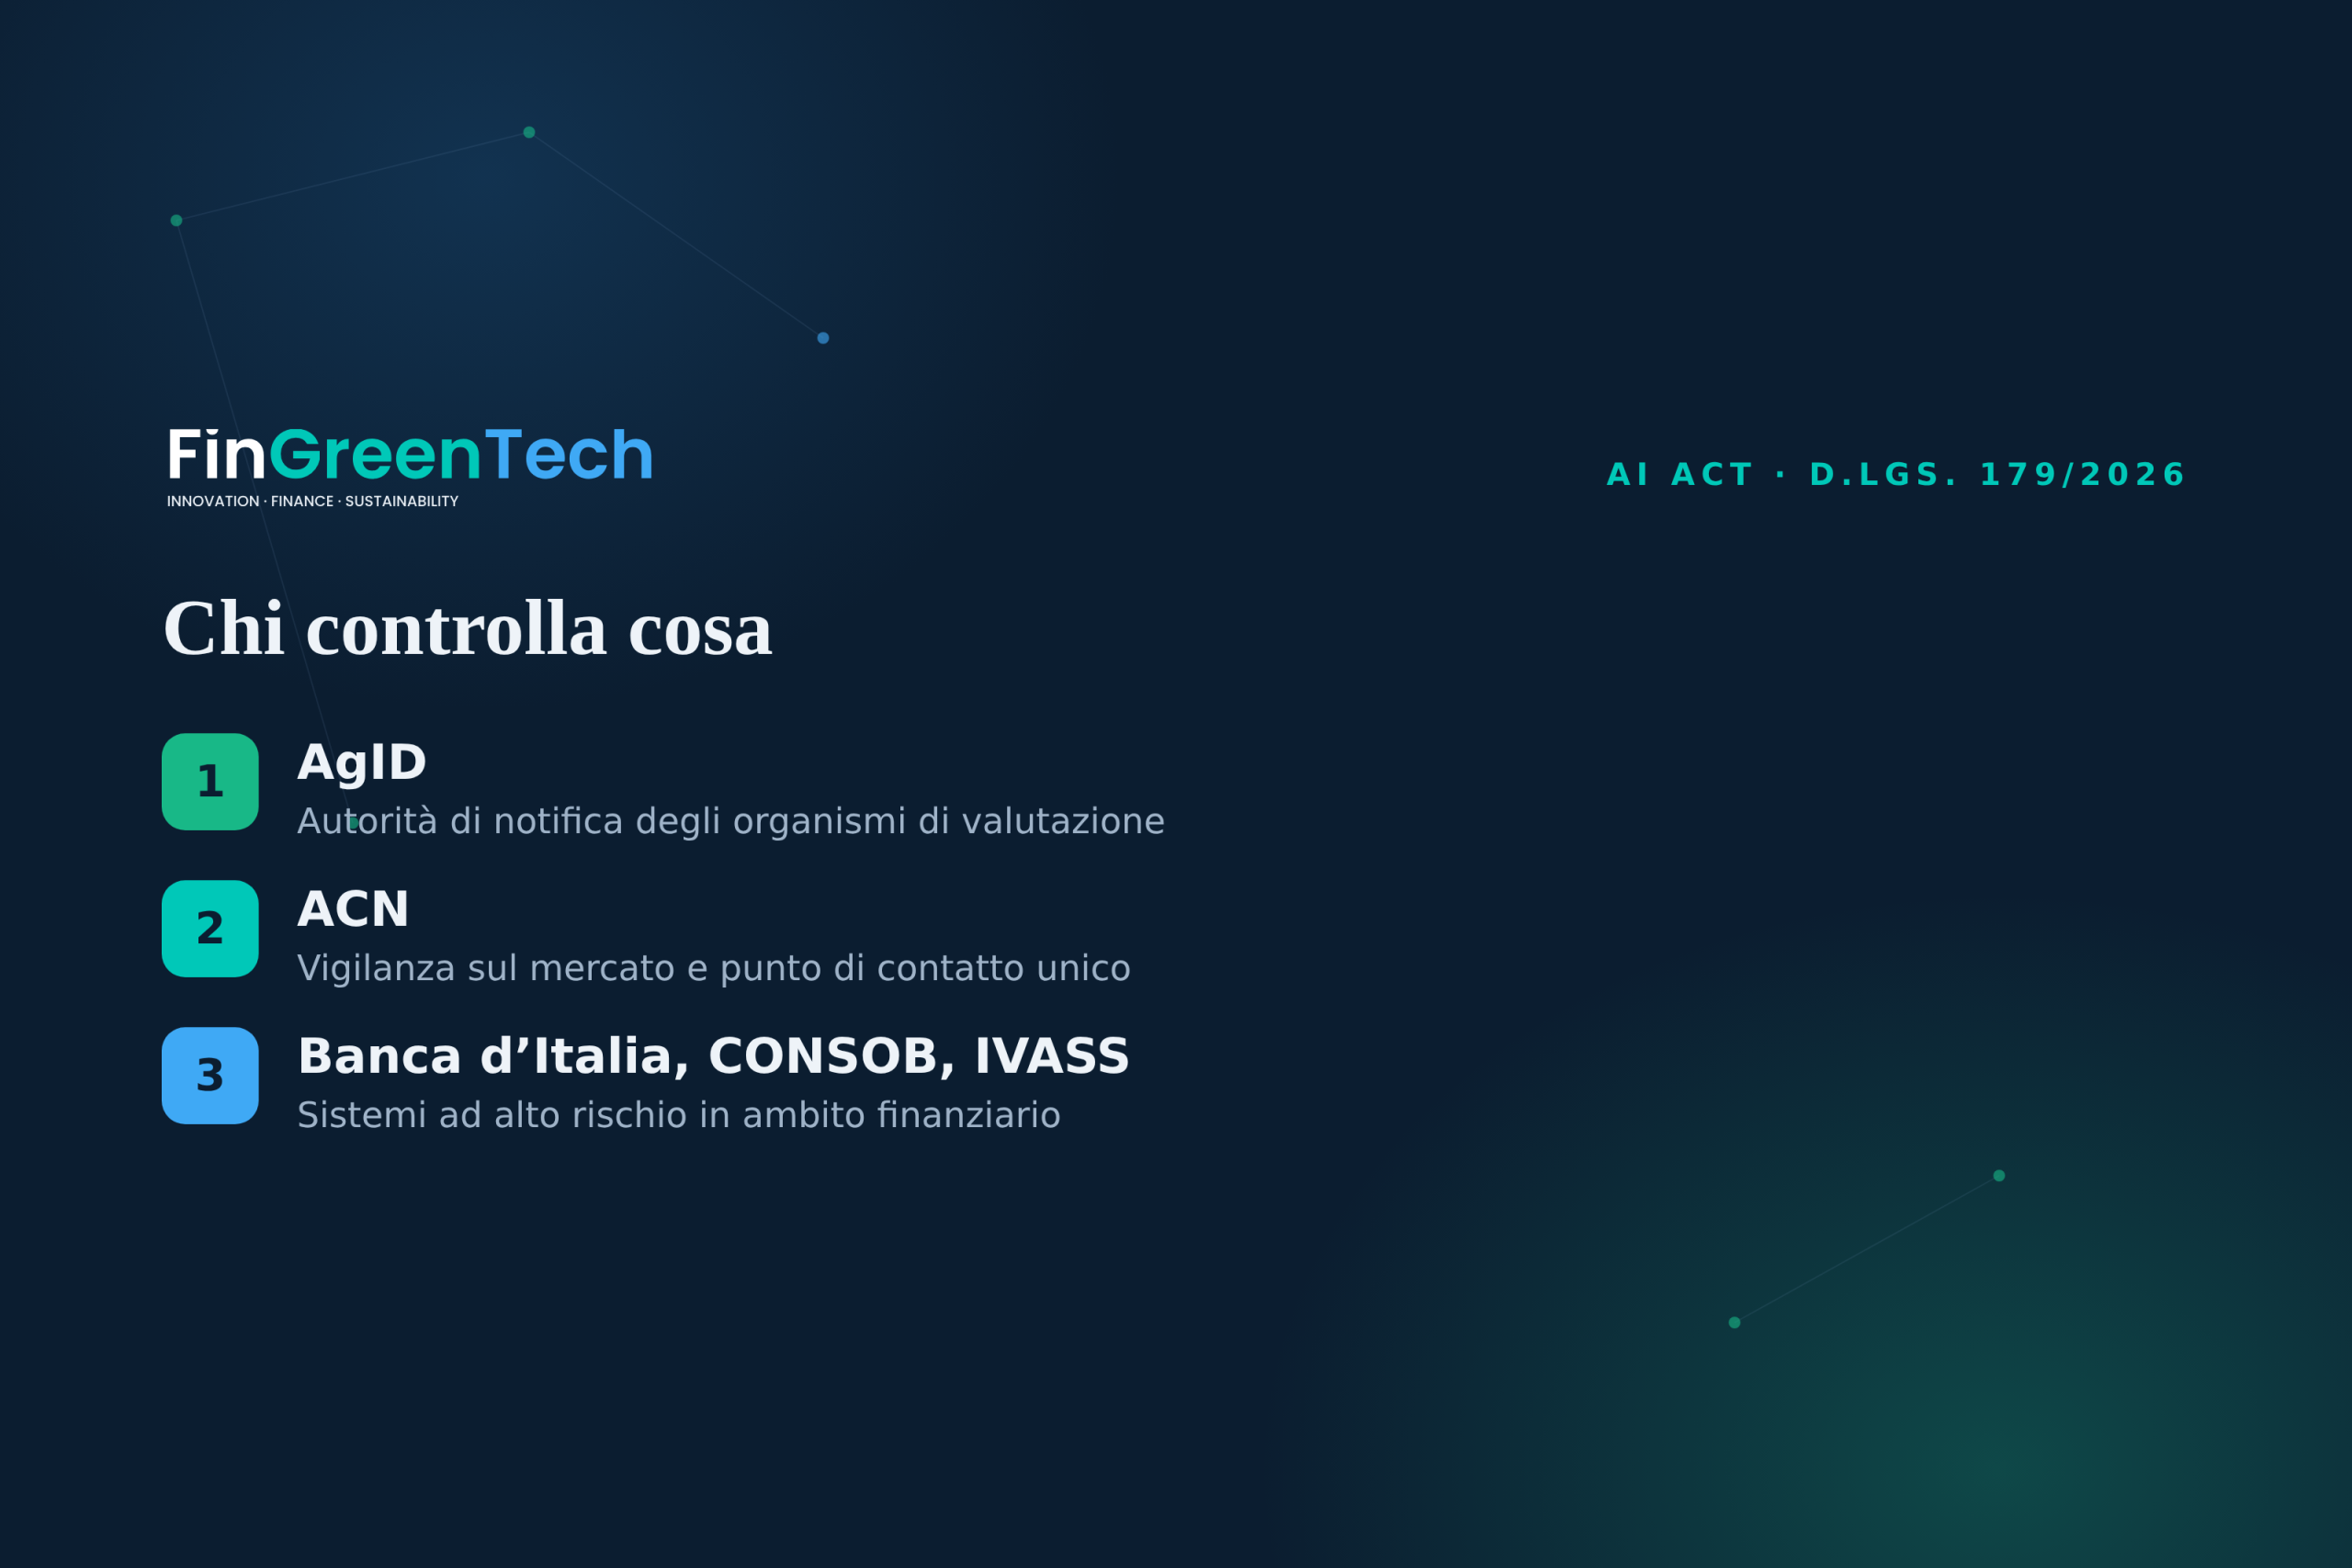
- AgID è l’autorità di notifica: si occupa degli organismi che valutano la conformità dei sistemi di IA.
- ACN (Agenzia per la cybersicurezza nazionale) esercita la vigilanza sul mercato ed è il punto di contatto unico con le istituzioni europee. Ha poteri ispettivi, anche senza preavviso quando si tratta di prove in condizioni reali, e gestisce la registrazione nazionale di alcuni sistemi ad alto rischio.
- Banca d’Italia, CONSOB e IVASS vigilano sui sistemi ad alto rischio in ambito bancario, finanziario e assicurativo.
- Il Garante per la protezione dei dati personali interviene nei casi previsti dall’art. 74, par. 8 dell’AI Act, e un Comitato di coordinamento presso la Presidenza del Consiglio raccorda le autorità.
I procedimenti possono partire da incidenti gravi, reclami, segnalazioni di altre autorità o d’ufficio. Anche i cittadini possono presentare reclamo.
2. Sanzioni: cosa si rischia
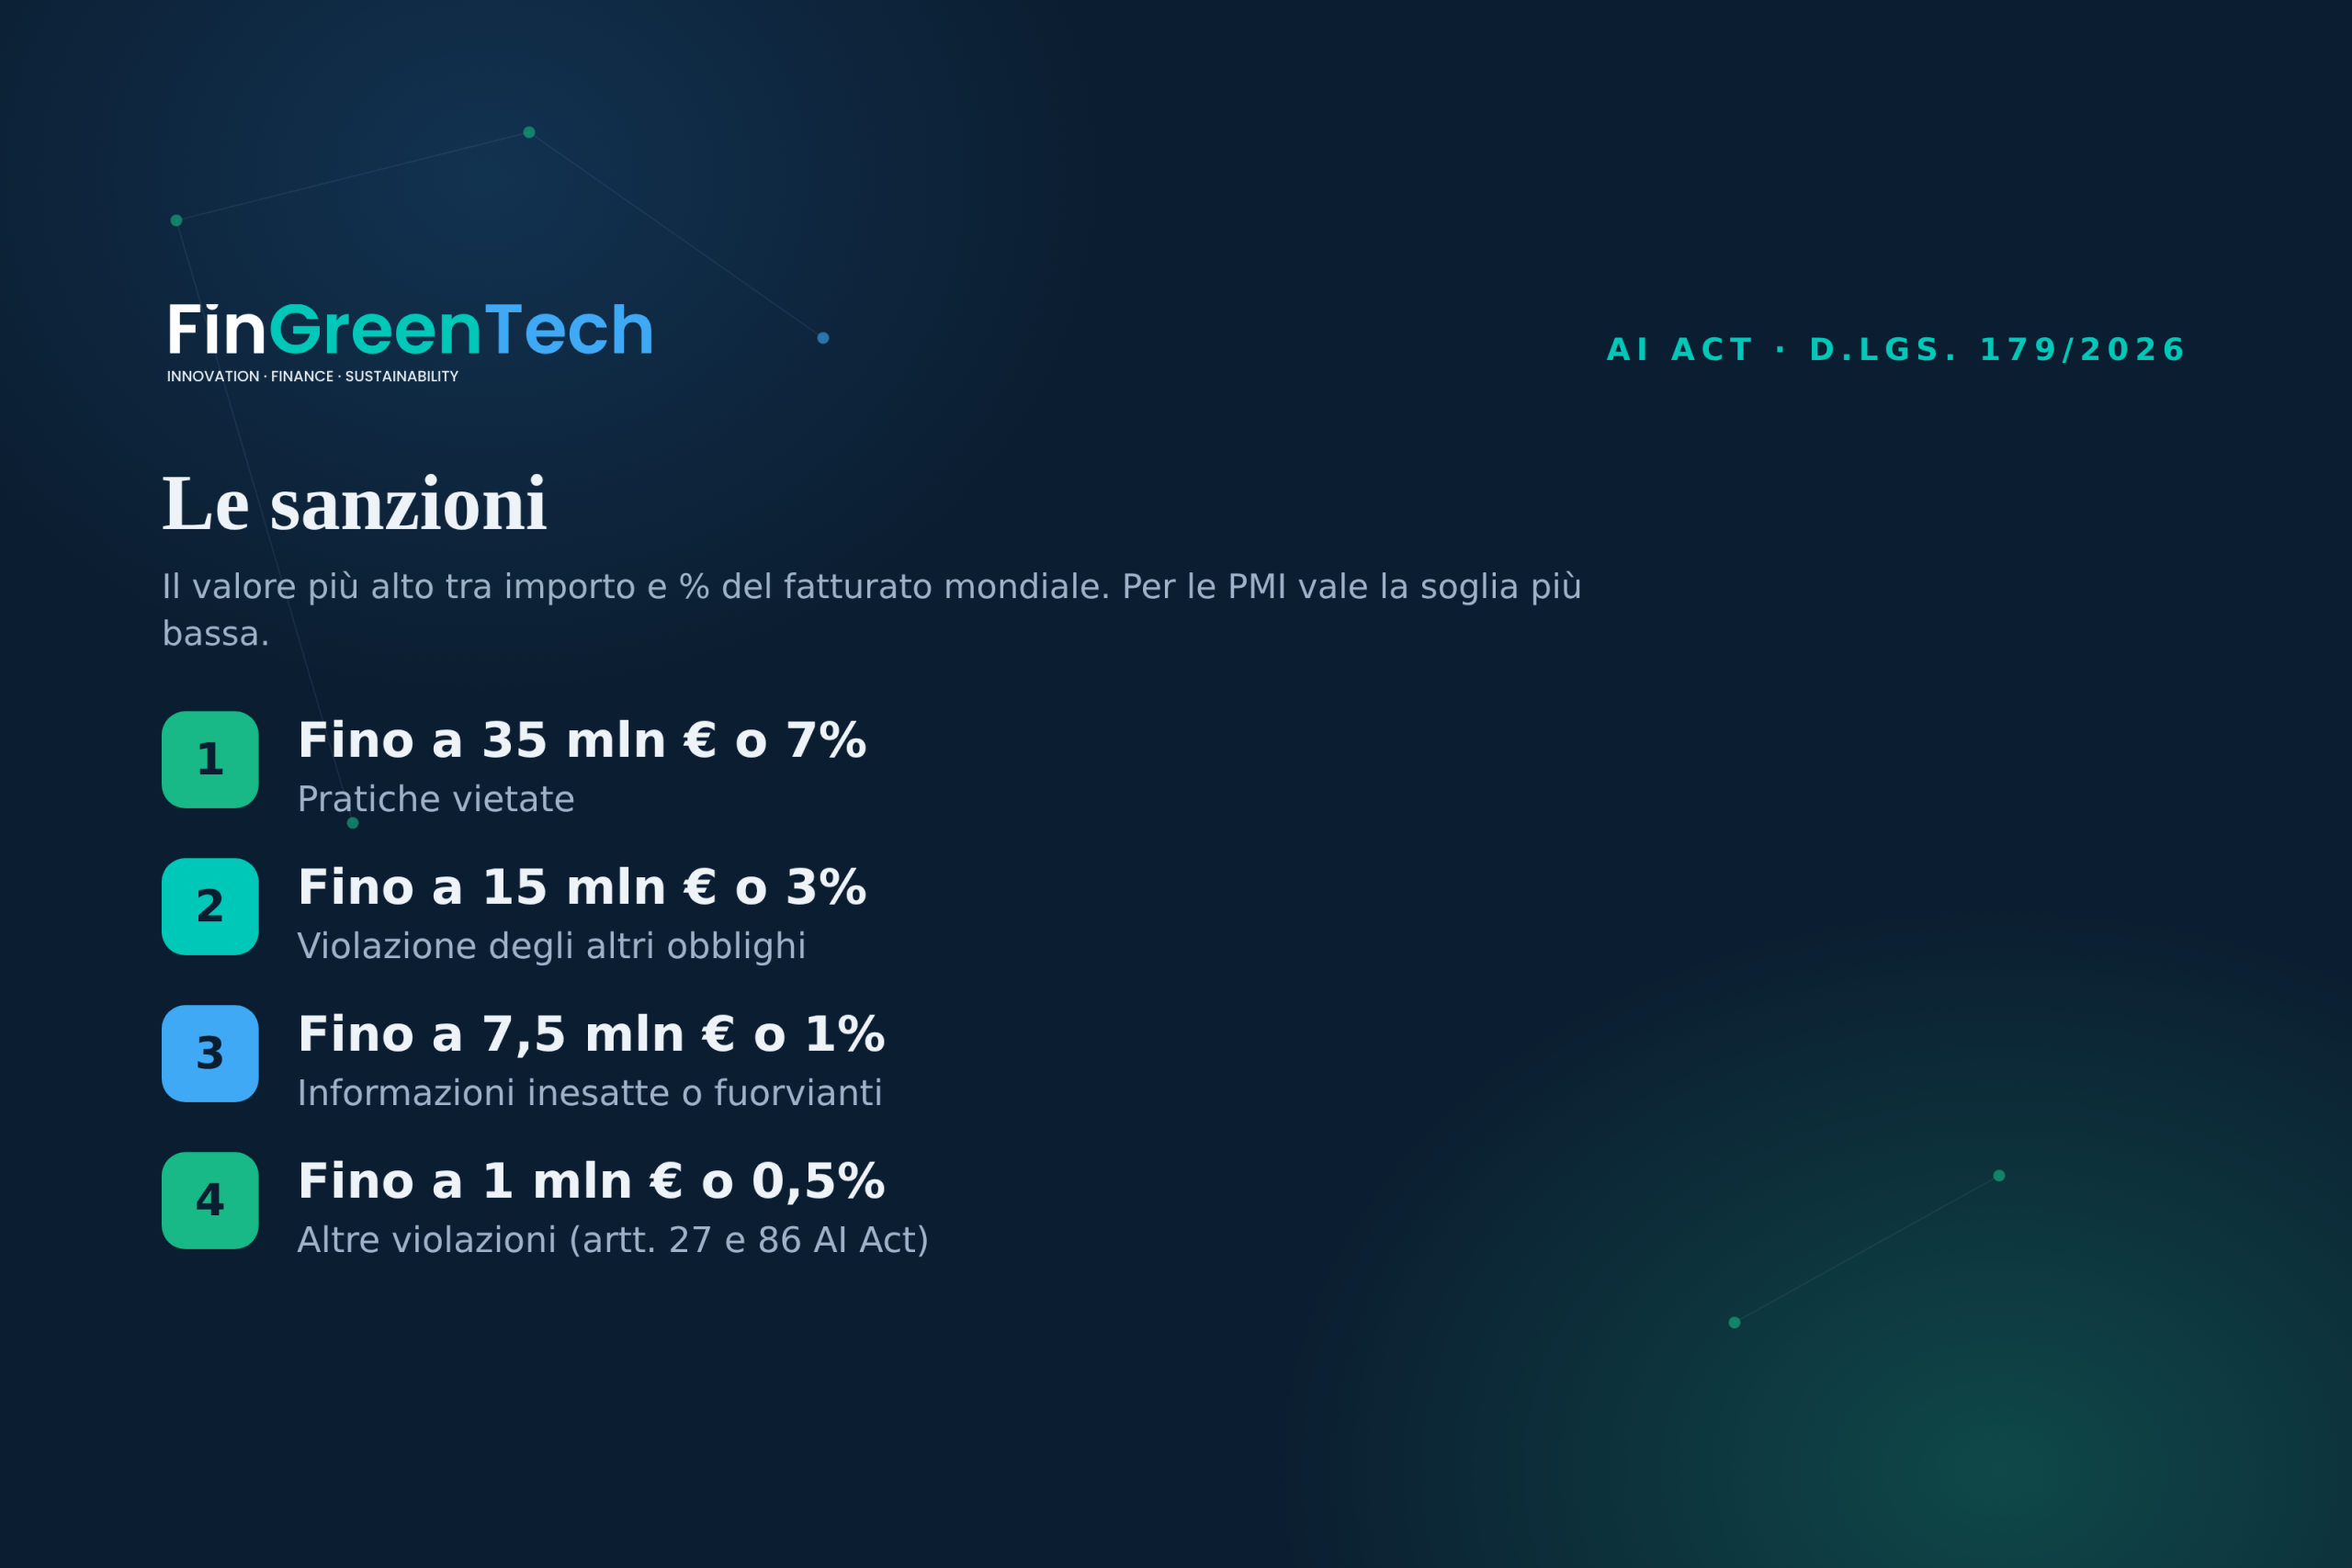
Il decreto fissa i massimali per categoria di violazione. Si applica il valore più alto tra l’importo e la percentuale del fatturato mondiale annuo:
- fino a 35 milioni di euro o 7% per le pratiche vietate;
- fino a 15 milioni di euro o 3% per la violazione degli altri obblighi previsti;
- fino a 7,5 milioni di euro o 1% per informazioni inesatte o fuorvianti;
- fino a 1 milione di euro o 0,5% per le violazioni degli artt. 27 e 86 dell’AI Act.
Per PMI, microimprese e start-up innovative il decreto rinvia al criterio dell’art. 99, par. 6 dell’AI Act, che per le PMI prevede la soglia più bassa tra importo e percentuale. Oltre alla sanzione pecuniaria sono previste misure non pecuniarie, come l’ordine di cessare la condotta e la dichiarazione pubblica (con un aumento di un terzo in caso di inottemperanza), e i provvedimenti saranno pubblicati.
3. Lavoro, formazione e sandbox
Il decreto non è solo un sistema di controlli. Tocca direttamente la vita delle organizzazioni:
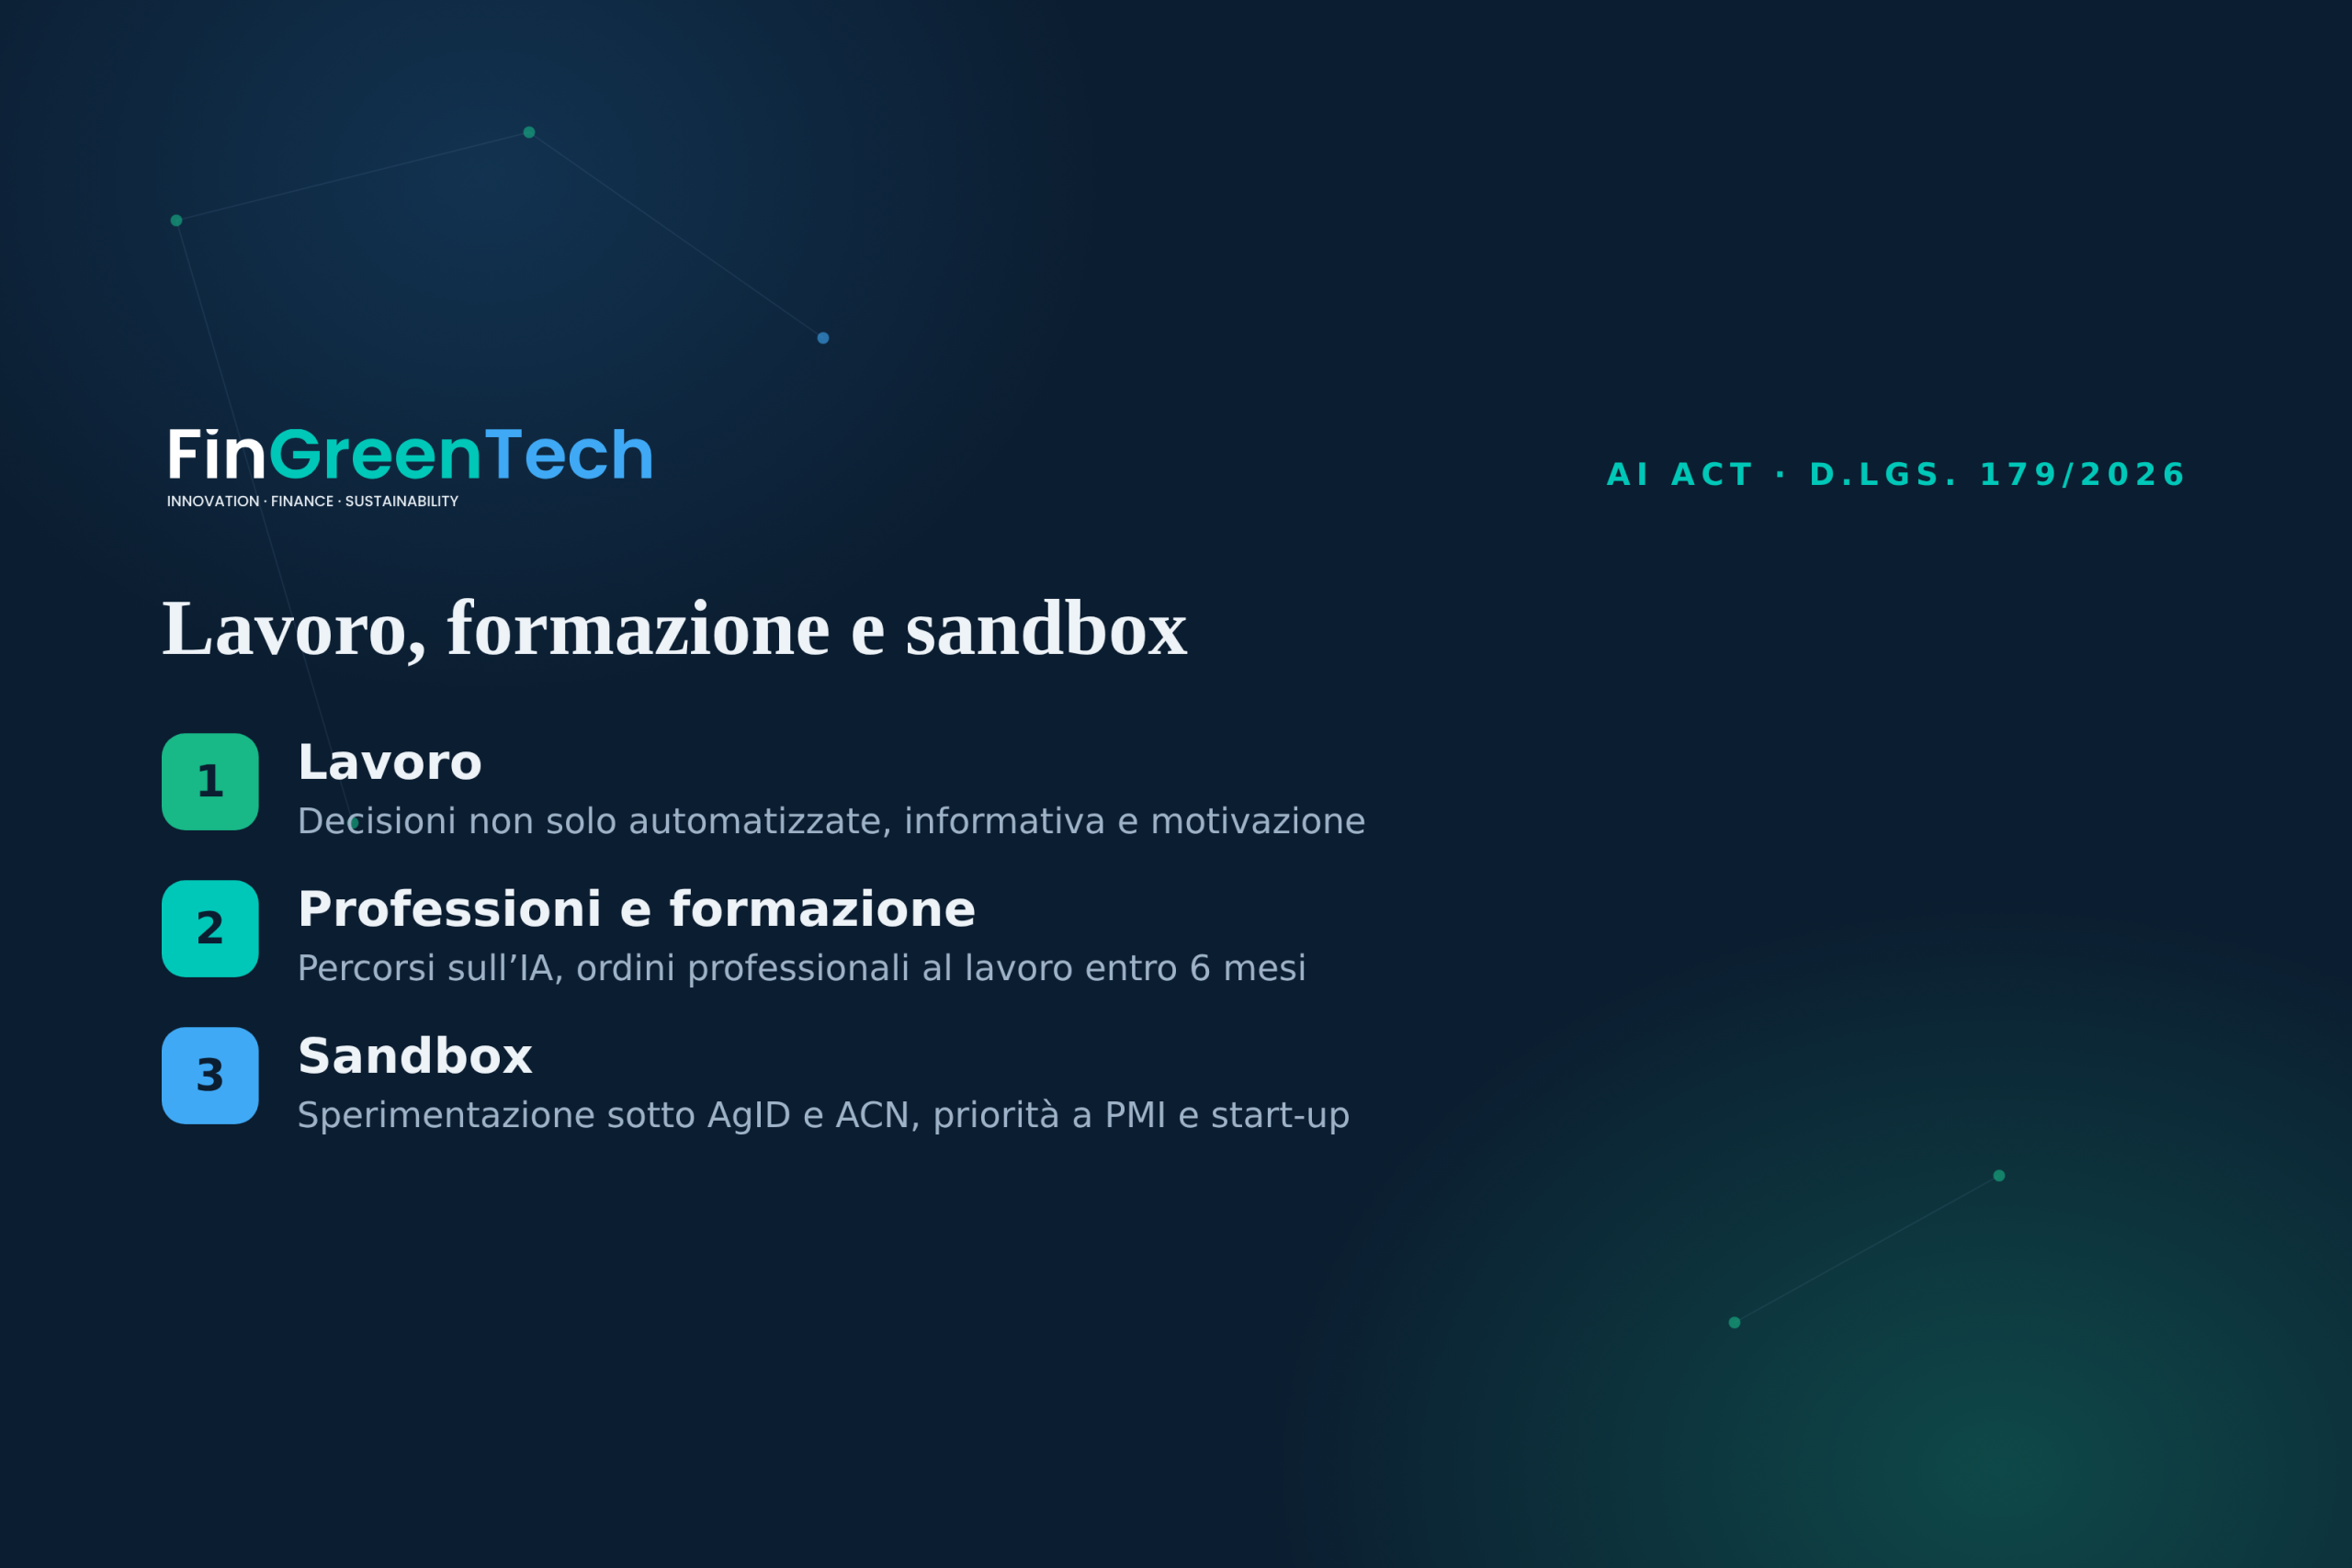
- Decisioni sul rapporto di lavoro: non possono basarsi solo su un sistema automatizzato. Serve una persona fisica con potere effettivo di decisione, il consenso del lavoratore non è un’eccezione e il lavoratore ha diritto a una motivazione comprensibile. Licenziamenti e decisioni adottati in violazione sono nulli.
- Sicurezza sul lavoro: l’IA entra nella valutazione dei rischi (DVR), con obblighi di informazione e formazione.
- Professioni e formazione: gli ordini professionali integrano i percorsi con l’IA, con adeguamento entro 6 mesi; previsti anche ECM per la sanità e un equo compenso modulato per classe di rischio. Per le scuole l’art. 36 è facoltativo: le istituzioni “possono” promuovere attività formative, quindi non nasce un corso obbligatorio.
- Sandbox: spazi di sperimentazione regolata sotto la vigilanza di AgID e ACN, con priorità a PMI e start-up secondo criteri da definire con decreto, più eventuali sandbox regionali e locali.
- Segreto industriale: la tutela si estende a dati, algoritmi e metodi matematici usati per addestrare l’IA, quando ricorrono le condizioni previste dal decreto.
Un’avvertenza utile: formazione, attestato di frequenza e certificazione delle competenze sono istituti diversi e non vanno confusi.
4. Cosa fare adesso
Molte regole operative dipendono da decreti e regolamenti attuativi che devono ancora essere adottati, con termini che vanno da 90 giorni a 12 mesi. Nel frattempo conviene costruire un assetto che si possa dimostrare, distinguendo caso per caso gli obblighi dell’AI Act da quelli della norma nazionale, in base al proprio ruolo nella filiera (chi sviluppa, chi usa):
- inventario dei sistemi di IA usati o sviluppati in azienda;
- verifica che nessun sistema rientri tra le pratiche vietate;
- responsabilità e valutazione dei rischi, con controlli documentati;
- monitoraggio e gestione degli incidenti lungo tutto il ciclo di vita del sistema;
- formazione delle persone che usano l’IA e aggiornamento di informative e DVR.
Standard volontari come la ISO/IEC 42001 (sistema di gestione dell’IA) e la ISO/IEC 23894 (gestione del rischio) possono sostenere questo percorso, senza sostituire i requisiti di legge. Dove ci sono i requisiti, la finanza agevolata può coprire parte dei costi di adeguamento, in particolare su cybersicurezza e digitalizzazione.
La conformità si misurerà sulla capacità di dimostrare come l’IA viene governata nell’organizzazione.
Richiedi una consulenza oppure scrivici a info@fingreentech.com: con FinGreenTech puoi mappare i tuoi sistemi di IA, impostare la governance e valutare le agevolazioni disponibili.
Fonte: D.lgs. 7 ottobre 2026, n. 179, Gazzetta Ufficiale n. 234 dell’8 ottobre 2026.
Nota sulla trasparenza. Questo articolo è stato redatto con il supporto di strumenti di intelligenza artificiale e revisionato dal Team di FinGreenTech, che ne è responsabile editoriale.